Tout savoir sur les amendes et sanctions prévues par le RGPD


Sommaire :
Le Règlement général pour la protection des données (RGPD) est un texte réglementaire européen qui impose des obligations à toutes les entreprises traitant des données personnelles. Cela permet de protéger ces données tout en responsabilisant les acteurs qui les manipulent. Les droits des personnes concernées sont stipulés clairement et ne peuvent être ignorés.
Si les entreprises ne se tiennent pas à ces obligations, notamment celles de protéger les données et de ne récolter que celles qui sont nécessaires, elles en subissent les conséquences. Les sanctions possibles incluent le paiement d'une amende RGPD.
Les sanctions et conformité RGPD sont inscrites noir sur blanc et concernent les entreprises traitant des données. Ces organisations doivent, entre autres :
Si ces obligations ne sont pas respectées, la CNIL interviendra pour sanctionner les responsables.
Une sanction prend souvent la forme d’une amende RGPD, à laquelle s’ajoutent d’autres conséquences, notamment la dégradation de la réputation de l’organisation. Si les clients apprennent ce manquement à la sécurité, ils risquent de ne plus accorder leur confiance à votre organisation.
Le coût des amendes RGPD dépend de la faute commise. Les sanctions sont réparties entre les amendes de premier niveau et les amendes de deuxième niveau.
Les amendes pour non-respect du RGPD de premier niveau concernent les défauts dans le cadre de :
Si les entreprises commettent l’une des infractions listées ci-dessous, elles risquent une amende maximale pour non-respect du RGPD pouvant aller jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial.
C’est toujours le montant le plus élevé qui est retenu.
Le montant des amendes RGPD de deuxième niveau atteint jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial total de l’entreprise. C’est toujours le montant le plus élevé qui est retenu.
Les amendes de deuxième niveau concernent les défauts dans le cadre :
Chaque cas est étudié par la Commission nationale de l’informatique et des libertés (Cnil) afin d’établir un montant d’amende RGPD qui soit à la fois proportionné aux revenus de l’entreprise et dissuasif. C’est à partir du chiffre d’affaires annuel mondial que le montant exact est calculé.
La valeur de l’amende varie selon :
La coopération des employés avec la Cnil, une fois le manquement commis, et le caractère accidentel ou volontaire de l’accident sont également pris en compte.
Les sanctions sont décrites dans l’article 83 du RGPD. Elles sont détaillées afin qu’aucune erreur ne puisse être commise lorsque la Cnil étudie un cas. Cela lui permet d’adapter l’amende à chaque cas. Cette liste de contrôle de conformité au RGPD vous permet de vérifier si votre organisation est aux normes.
Il s’agit des premiers critères qui sont analysés par la Cnil.
Quelle est la nature de la faute ? Quelle est son ampleur, quelles sont ses conséquences pour les victimes ? L’entreprise a-t-elle cherché des solutions pour stopper la violation immédiatement ?
Plus la violation est grave et plus la durée sur laquelle elle s’étend est longue, plus l’amende RGPD sera élevée.
Si de nombreuses personnes sont concernées par le défaut de protection des données, la sanction sera plus élevée, parce que le nombre de victimes est plus important.
La quantité de personnes responsables ou témoins du manquement est également prise en compte.
Il est possible que l’entreprise ait volontairement fait fuiter des données ou ait négligé de les protéger correctement. Dans ce cas, la sanction sera élevée.
Au contraire, s’il s’agit d’une erreur et que les responsables ont aussitôt contacté la Cnil, cela jouera en leur faveur.
La réaction de l’entreprise après la violation des exigences du RGPD est particulièrement importante dans l’attribution d’une amende.
Une correction rapide et efficace joue en faveur de l’organisation. Au contraire, si personne ne s’est rendu compte de la violation, si des mesures de sécurité n’ont pas été installées, ou si la Cnil n’a pas été contactée dans les 72 heures prévues par la loi, alors le montant d’amende RGPD sera plus élevé.
La présence ou l’absence d’antécédents est toujours prise en compte.
Est-ce la première fois que l’entreprise commet un manquement ? Dans ce cas, cela jouera en sa faveur.
Mais est-ce que la violation a été répétée plusieurs fois ? C’est le signe que les mesures correctives n’ont pas été mises en place correctement après la première sanction. Plus les violations s’accumulent, plus le prix à payer augmente.
Coopérer avec la Cnil est forcément bénéfique pour l’entreprise en faute. Si elle fournit les documents demandés et prend immédiatement des mesures pour sécuriser les données, alors cela jouera en sa faveur.
Au contraire, une organisation réticente à soutenir l’action de la Cnil subira des sanctions plus pesantes.
C’est la Cnil qui applique les sanctions pour les infractions latentes ou effectives. La Cnil peut sanctionner administrativement, et c’est toujours l’amende maximale pour non-respect du RGPD qui est retenue.
Ce sont les responsables du traitement ainsi que les sous-traitants, qui peuvent être sanctionnés.
Une violation du RGPD repérée par la Cnil entraînera toujours une amende. Il faut donc savoir quelles sont ces violations et leur gravité.
Si une entreprise détourne des données personnelles, c’est-à-dire les utilise contrairement à leur finalité, elle risque une amende RGPD. Par exemple, une entreprise qui collecte les données pour un objectif particulier mais qui les utilise dans un autre but est en tort.
Cette violation peut entraîner une sanction de 5 ans d’emprisonnement et 300 000 € d’amende.
Si les données ont été collectées sans que la personne concernée n’en ait été informée, alors l’organisation est en tort. Chaque collecte de données doit être déclarée comme telle.
Cette violation peut entraîner une amende de 1500 € pour chaque infraction.
Les droits des personnes doivent être respectés. Si une personne demande que ses données soient supprimées ou modifiées, l’entreprise se doit de le faire. Une donnée qui reste inchangée est une violation de l’entreprise.
Ce manquement peut entraîner une amende de 1500 €.
L’installation de mesures de sécurité appropriées aux données traitées est obligatoire. Leur absence rend l’entreprise susceptible de recevoir une amende pour non-respect du RGPD.
Ces mesures doivent protéger les données contre :
Même si aucune fuite de données n’a été observée, un mot de passe insuffisamment sécurisé ou une mauvaise configuration d'un serveur peut être la cause d’une sanction (amende de niveau 1).
Si des données à caractère personnel ont fuité, l’entreprise doit prévenir l’autorité compétente, la Cnil. Cette notification doit être faite au maximum 72 heures après que le responsable du traitement a été informé de la violation.
Cette notification doit décrire en détail l’accident. En cas de manquement, l’entreprise s’expose à une sanction (amende de niveau 1).
Les amendes RGPD pour les entreprises sont appliquées par la Cnil après la réception d’une plainte, d’un signalement ou de l’organisation d’un contrôle.
N’importe qui peut déposer une plainte ou effectuer un signalement. Le plus souvent, cela arrive lorsqu’une personne n’arrive pas à exercer ses droits de retrait ou de modification de données. Un individu interne ou externe à l’entreprise peut aussi repérer et notifier un manquement à la protection des données personnelles.
En France, la Cnil a sanctionné 41 entreprises avec des amendes pour non-respect du RGPD depuis 2018. Le prix moyen est de 9 millions d’euros. Il y a donc peu de sanctions, mais leurs conséquences sont lourdes.
Parmi les amendes les plus élevées, la plupart sont liées à Google et à Facebook. Les affaires les plus importantes remontent à 2021, et les sommes varient entre 60 et 90 millions d’euros.
La sanction la plus récente date de janvier 2026 et concerne l’entreprise FREE Mobile. Pour punir une compromission de la confidentialité des données, l’organisation a reçu une amende administrative de 27 millions d’euros.
Dans le monde depuis 2018, 2225 sanctions ont été enregistrées, pour un prix moyen de 2 millions d’euros. Parmi les amendes RGPD les plus élevées, la plupart sont liées à Meta, Amazon et Google.
L’Espagne a reçu 20 fois plus de sanctions que la France depuis 2018. En Italie, 343 amendes ont été distribuées, et 74 en Allemagne : beaucoup plus que dans l’Hexagone.
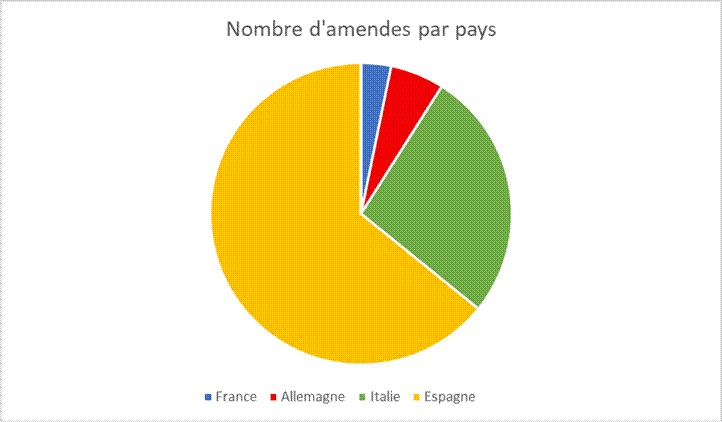
Néanmoins, si les amendes sont peu nombreuses en France, elles sont plus lourdes. En Grande-Bretagne, le prix moyen est de 5,4 millions d’euros, bien moins que les 9 millions d’euros chez nous. La sanction moyenne en France est 10 fois plus élevée qu’en Allemagne, 20 fois plus qu’en Italie, et 100 fois plus qu’en Espagne.
La seule solution pour éviter les amendes est de respecter les obligations du RGPD. Cela inclut des critères tels que la licéité du traitement et la minimisation des données. Si vous traitez des données, les droits des personnes doivent être respectés.
Souscrire à un DPA a été rendu obligatoire pour chaque organisation traitant des données personnelles. Il s’agit d’un contrat qui supervise le traitement des données et leur circulation, assurant leur protection et leur confidentialité.
DPO Consulting est un groupe d’experts avec plus de 10 ans d’expérience et une expertise internationale.
Mieux vaut ne pas prendre de risques lorsqu’il s’agit de respecter les exigences de la Cnil. DPO Consulting vous assiste dans cette tâche et procède à des audits de conformité RGPD afin de supprimer tout risque de commettre une violation. Avec leur aide, vous protégez votre organisation et vous-même de toute sanction potentielle de la Cnil.
Votre entreprise traite des données personnelles et vous souhaitez les protéger contre d’éventuelles fuites, destructions ou altérations ? Contactez un expert de DPO Consulting afin de vous guider dans cette tâche. Supprimez les risques rapidement grâce à ce partenaire réactif et pragmatique !
Une amende RGPD peut coûter jusqu’à 20 millions d’euros, ou 4% du chiffre d’affaires mondial d’une entreprise.
Oui, si elle traite des données personnelles et n’a pas respecté les normes du RGPD.
Oui, les amendes RGPD sont basées sur le chiffre d’affaires annuel mondial de l’entreprise.
Les personnes agissant à titre personnel ne peuvent pas être sanctionnées par le RGPD.
Il n’y a pas de durée minimale ou maximale pour une enquête RGPD. Puisque cela dépend de chaque cas, il n’y a pas non plus de durée moyenne. L’ampleur de l’entreprise, de la faute et le nombre de personnes concernées influencent le temps nécessaire à l’enquête.
Il est possible de faire une réclamation sur le site internet de la Cnil. L’entreprise doit joindre des documents qui attestent qu’il n’y a pas eu de violation du RGPD.